
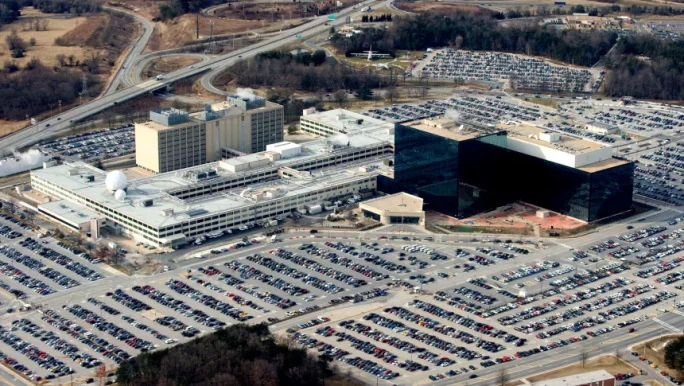
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থার (এনএসএ) অভ্যন্তরীণ যোগাযোগের অত্যন্ত গোপন নেটওয়ার্ক ‘এনএসএনেট’ অচল হয়ে পড়েছে। এতে সংস্থাটির অধিকাংশ কর্মীকে সদর দপ্তরে প্রবেশে নিষেধ করা হয়েছে। নেটওয়ার্কটি সচল করতে কাজ চললেও এর পেছনে সাইবার হামলার কোনো প্রমাণ পাওয়া যায়নি বলে জানিয়েছেন সংশ্লিষ্ট কর্মকর্তারা।
মঙ্গলবার (১৭ নভেম্বর) রাতে সংস্থাটির সদর দপ্তরে অধিকাংশ কর্মীর প্রবেশ বন্ধ করে দেওয়া হয়। শুধু জরুরি দায়িত্বে থাকা কর্মীদের কাজে আসার নির্দেশ দেওয়া হয়। বিষয়টি সম্পর্কে অবগত ছয়জন ব্যক্তির বরাতে এ তথ্য জানিয়েছে সিএনএন।
এনএসএনেট মূলত সংস্থাটির কর্মীদের মধ্যে গোপন তথ্য আদান-প্রদানের কাজে ব্যবহৃত হয়। নেটওয়ার্কটি অচল হয়ে পড়ায় অভ্যন্তরীণ কিছু কার্যক্রম ব্যাহত হয়েছে। তবে জাতীয় নিরাপত্তার জন্য গুরুত্বপূর্ণ কার্যক্রম সচল রয়েছে বলে জানিয়েছে এনএসএ।
মঙ্গলবার বিকেলে এক বিবৃতিতে সংস্থাটি জানায়, নিয়মিত রক্ষণাবেক্ষণের সময় সাময়িক প্রযুক্তিগত সমস্যার সৃষ্টি হয়েছে। এতে অভ্যন্তরীণ কিছু ব্যবস্থা প্রভাবিত হলেও জাতীয় নিরাপত্তাসংশ্লিষ্ট গুরুত্বপূর্ণ কার্যক্রম অব্যাহত রয়েছে।
এদিকে জাতীয় গোয়েন্দা বিভাগের পরিচালক জে ক্লেটন জানান, গত মাসে আবিষ্কৃত সফটওয়্যারের গুরুতর নিরাপত্তা ত্রুটি সমাধানে এনএসএ একটি সংশোধনী প্রয়োগ করেছিল। ওই সংশোধনী প্রয়োগের পরই সংস্থাটির কিছু ব্যবস্থা প্রত্যাশা অনুযায়ী পুনরায় চালু হয়নি।
ক্লেটনের ভাষ্য অনুযায়ী, পিএইচপি নামের একটি প্রোগ্রামিং ভাষায় এসব নিরাপত্তা ত্রুটি পাওয়া যায়। কৃত্রিম বুদ্ধিমত্তাভিত্তিক বিভিন্ন সরঞ্জাম ব্যবহার করে গবেষকেরা ত্রুটিগুলো কাজে লাগানোর উপায় শনাক্ত করেন। এরপর বিশ্বের বিভিন্ন দেশের সরকারি সংস্থা ও প্রতিষ্ঠান নিরাপত্তা ত্রুটি সমাধানে পদক্ষেপ নেয়।
পিএইচপির এসব ত্রুটি কাজে লাগিয়ে হ্যাকাররা ওয়েবসাইটে প্রবেশ এবং সেখানে সংরক্ষিত তথ্য, এমনকি পাসওয়ার্ডের মতো সংবেদনশীল তথ্যও হাতিয়ে নিতে পারে। তবে এনএসএর নেটওয়ার্ক অচল হওয়ার ঘটনায় সাইবার হামলার কোনো ইঙ্গিত পাওয়া যায়নি বলে জানিয়েছেন ক্লেটন।
এ ঘটনায় মার্কিন প্রেসিডেন্ট ডোনাল্ড ট্রাম্পের কাছে জরুরি গোয়েন্দা তথ্য পাঠানোর সক্ষমতা ব্যাহত হবে না বলে জানিয়েছেন বর্তমান ও সাবেক মার্কিন কর্মকর্তারা। তাঁদের মতে, প্রেসিডেন্টের সঙ্গে নিরাপদ যোগাযোগের জন্য সরকারের একাধিক বিকল্প ব্যবস্থা রয়েছে।
এনএসএর সাবেক এক জ্যেষ্ঠ কর্মকর্তা সিএনএনকে বলেন, এনএসএনেট একাধিক নেটওয়ার্কের সমন্বয়ে গঠিত। বিকল্প ব্যবস্থা থাকায় পুরো গোয়েন্দা কার্যক্রম বন্ধ হয়ে যাওয়ার আশঙ্কা কম। তবে তথ্য বিশ্লেষণ ও প্রতিবেদন তৈরির কাজ ব্যাহত হতে পারে।
মঙ্গলবার সকালে কর্মীদের জন্য প্রচারিত বার্তায় পরিস্থিতিকে ‘কোড ইয়েলো’ ঘোষণা করা হয়। পরে সন্ধ্যায় ‘কোড গ্রিন’ ঘোষণা করে কর্মীদের স্বাভাবিক সময়ে কাজে আসার নির্দেশ দেওয়া হয়। কিন্তু রাতে আবার ‘কোড অরেঞ্জ’ ঘোষণা করা হয়। এতে অধিকাংশ কর্মীকে পরবর্তী নির্দেশ না দেওয়া পর্যন্ত কাজে আসতে নিষেধ করা হয়।
এনএসএর এই প্রযুক্তিগত বিপর্যয় এমন এক সময়ে ঘটল, যখন যুক্তরাষ্ট্রের বিভিন্ন সরকারি ও বেসরকারি প্রতিষ্ঠানে ধারাবাহিক প্রযুক্তিগত সমস্যা দেখা যাচ্ছে। সম্প্রতি দেশটির বিমান চলাচল ব্যবস্থায় বড় ধরনের বিপর্যয়ে হাজার হাজার ফ্লাইট বিলম্বিত ও বাতিল হয়। এ ছাড়া মাইক্রোসফটের বিভিন্ন সেবা এবং জেপি মরগান চেজ ব্যাংকের অনলাইন সেবাতেও সমস্যা দেখা দেয়।
তবে এসব ঘটনার কোনোটির সঙ্গেই সাইবার হামলার সংশ্লিষ্টতার প্রমাণ পাওয়া যায়নি। বিশেষজ্ঞদের মতে, প্রযুক্তিগত ত্রুটি কীভাবে গুরুত্বপূর্ণ সেবা ও জাতীয় নিরাপত্তা ব্যবস্থাকে প্রভাবিত করতে পারে, এসব ঘটনা তারই উদাহরণ।
যুক্তরাষ্ট্রের পাশাপাশি যুক্তরাজ্য, কানাডা, অস্ট্রেলিয়া ও নিউজিল্যান্ড নিয়ে গঠিত ‘ফাইভ আইস’ গোয়েন্দা জোটের তথ্য আদান-প্রদানেও এনএসএনেট অচল হওয়ার কোনো প্রভাব পড়েনি বলে জানিয়েছেন সংশ্লিষ্ট সূত্রগুলো।
এর আগেও এনএসএর কম্পিউটার নেটওয়ার্কে বড় ধরনের বিপর্যয় ঘটেছিল। ২০০০ সালে প্রযুক্তিগত ত্রুটির কারণে সংস্থাটির কম্পিউটার ব্যবস্থা প্রায় তিন দিন অচল ছিল। এতে মেরিল্যান্ডের ফোর্ট মিডে গোয়েন্দা তথ্য প্রক্রিয়াকরণের কাজও ব্যাহত হয়।


Leave a comment